„Fortinet“ apžvalga 2026 m.: ar tai geriausia saugumo platforma?
Ieškote patikimo kibernetinio saugumo sprendimo savo verslui? 🛡️
Nerimaujate dėl kibernetinių grėsmių ir ieškote būdo apsaugoti savo verslą? 🔒
Šioje „Fortinet“ apžvalgoje mes išsamiai aptarsime, kaip „Fortinet“ teikia pažangią, dirbtiniu intelektu pagrįstą apsaugą tinkluose, programose ir debesijos infrastruktūroje. Ji sukurta siekiant padėti organizacijoms išlikti saugioms ir kartu supaprastinti sudėtingas IT aplinkas.
🔥 „Fortinet“ iki 40 % nuolaida – riboto laiko saugumo pasiūlymas!
Apsaugokite savo verslą naudodamiesi pažangiais „Fortinet“ kibernetinio saugumo sprendimais ir sutaupykite iki 40 % pirmųjų metų prenumeratai . Šis išskirtinis pasiūlymas puikiai tinka įmonėms, norinčioms sustiprinti apsaugą.
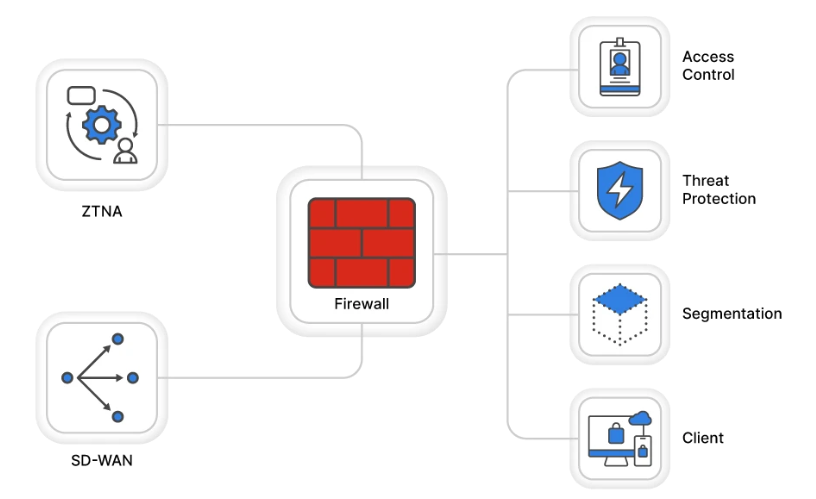
„Fortinet“ siūlo platų saugumo sprendimų spektrą – nuo naujos kartos užkardų (NGFW) ir saugaus SD-WAN iki vieningų SASE ir dirbtinio intelekto valdomų SOC platformų.
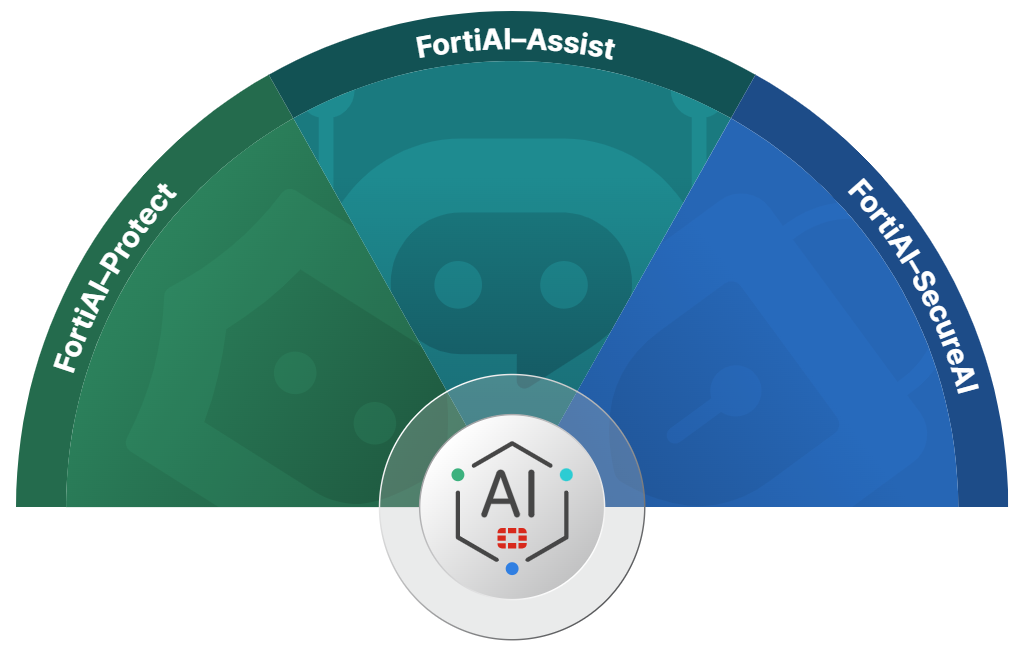
Viena išskirtinė funkcija yra „FortiAI“, kuri pasitelkia dirbtinį intelektą, kad automatiškai aptiktų, užkirstų kelią grėsmėms ir į jas reaguotų.
Kartu su SOCaaS (saugumo operacijų centras kaip paslauga) „Fortinet“ padeda įmonėms nuolat stebėti ir aktyviai reaguoti į grėsmes.
Šioje „Fortinet“ apžvalgoje aptarsime pagrindines jo savybes, privalumus, kainodarą ir apribojimus, padėdami jums nuspręsti, ar „Fortinet“ yra tinkamas kibernetinio saugumo partneris jūsų organizacijai.
⚡ „Fortinet“ iki 30 % nuolaida – „Flash“ kibernetinio saugumo nuolaida
Ribotą laiką gaukite iki 30 % nuolaidą pasirinktiems „Fortinet“ saugos produktams ir paslaugoms. Idealiai tinka naujiems vartotojams, norintiems įmonės lygio užkardų, galinių įrenginių apsaugos ir apsaugos debesyje.
Kas yra „Fortinet“? Kaip jis apsaugo jūsų verslą? 🔥
„Fortinet“ yra pirmaujanti kibernetinio saugumo bendrovė, teikianti sprendimus, skirtus apsaugoti įmones nuo internetinių grėsmių. Ji siūlo platų saugumo produktų asortimentą, įskaitant ugniasienes, saugų SD-WAN, debesijos saugumą ir dirbtinio intelekto valdomą apsaugą.
„Fortinet“ tikslas – apsaugoti jūsų tinklus, duomenis ir programas nuo įsilaužėlių, kenkėjiškų programų ir kitų kibernetinių rizikų.
„Fortinet“ apsaugo jūsų verslą naudodama pažangias technologijas, tokias kaip dirbtinis intelektas ir automatizavimas, kad realiuoju laiku aptiktų ir blokuotų grėsmes. Jos saugumo platforma apima visas sritis, įskaitant tinklus, įrenginius, debesijos paslaugas ir programas, todėl jūsų verslas yra apsaugotas visur.
„Fortinet“ taip pat teikia nuolatinę stebėseną ir automatizuotus atsakus į grėsmes, sumažindama duomenų nutekėjimo ir prastovų riziką.
Pagrindinės „Fortinet“ savybės ⭐
1. Naujos kartos užkardos (NGFW)
„Fortinet“ NGFW apsaugo jūsų tinklą nuo kibernetinių atakų, realiuoju laiku tikrindamas srautą. Jis apjungia grėsmių prevenciją, VPN ir saugaus SD-WAN galimybes viename įrenginyje.
2. Dirbtinio intelekto grėsmių aptikimas (FortiAI)
„FortiAI“ naudoja dirbtinį intelektą, kad automatiškai atpažintų ir sustabdytų kibernetines grėsmes. Ji pagreitina grėsmių aptikimą ir reagavimą į jas, užtikrindama jūsų verslo saugumą 24 valandas per parą, 7 dienas per savaitę.
3. Saugus SD-WAN
„Fortinet Secure SD-WAN“ užtikrina greitą, patikimą ir saugų ryšį keliose vietose. Jis integruoja saugumą tiesiai į jūsų tinklą, sumažindamas sudėtingumą ir riziką.
4. Debesijos ir programų saugumas
„Fortinet“ apsaugo debesijos aplinkas, žiniatinklio programas ir API nuo grėsmių. Tai padeda įmonėms saugiai diegti debesijos sprendimus nepakenkiant saugumui.
5. Vieningas saugumo valdymas („FortiOS“ ir „FortiCloud“)
Naudodami „FortiOS“ ir „FortiCloud“, galite valdyti visus saugos įrenginius iš vienos platformos. Tai supaprastina stebėjimą, atnaujinimus ir grėsmių ataskaitas.
6. SOC kaip paslauga (SOCaaS)
„Fortinet“ teikia ekspertų vadovaujamas saugumo operacijų centro paslaugas, skirtas stebėsenai ir incidentų reagavimui visą parą. Tai užtikrina, kad net mažos komandos gali palaikyti įmonės lygio saugumą.
Pagrindiniai „Fortinet“ produktai 🎯
1. „FortiGate“ naujos kartos užkarda (NGFW)
„FortiGate“ yra pagrindinis „Fortinet“ saugumo produktas, siūlantis pažangią grėsmių apsaugą, VPN, interneto filtravimą ir įsilaužimų prevenciją viename įrenginyje. Jį naudoja įvairaus dydžio įmonės, siekdamos apsaugoti tinklus nuo šiuolaikinių atakų.
2. „FortiEDR“ (galinių taškų aptikimas ir reagavimas)
„FortiEDR“ apsaugo nešiojamuosius kompiuterius, serverius ir debesijos darbo krūvius nuo kenkėjiškų programų ir išpirkos reikalaujančių programų. Ji stebi įrenginius realiuoju laiku ir automatiškai reaguoja į įtartiną veiklą.

3. „FortiSASE“ (saugios prieigos paslaugos kraštas)
Debesijos pagrindu veikianti saugumo platforma, užtikrinanti saugią prieigą nuotoliniams ir hibridiniams darbuotojams. Ji apjungia ZTNA, ugniasienę kaip paslaugą ir debesijos programų apsaugą.
4. „FortiSIEM“ (saugumo informacijos ir įvykių valdymas)
„FortiSIEM“ renka žurnalus ir grėsmių duomenis iš visos jūsų aplinkos ir naudoja dirbtinį intelektą, kad greičiau aptiktų ir ištirtų saugumo incidentus.
Kainų planai 💰
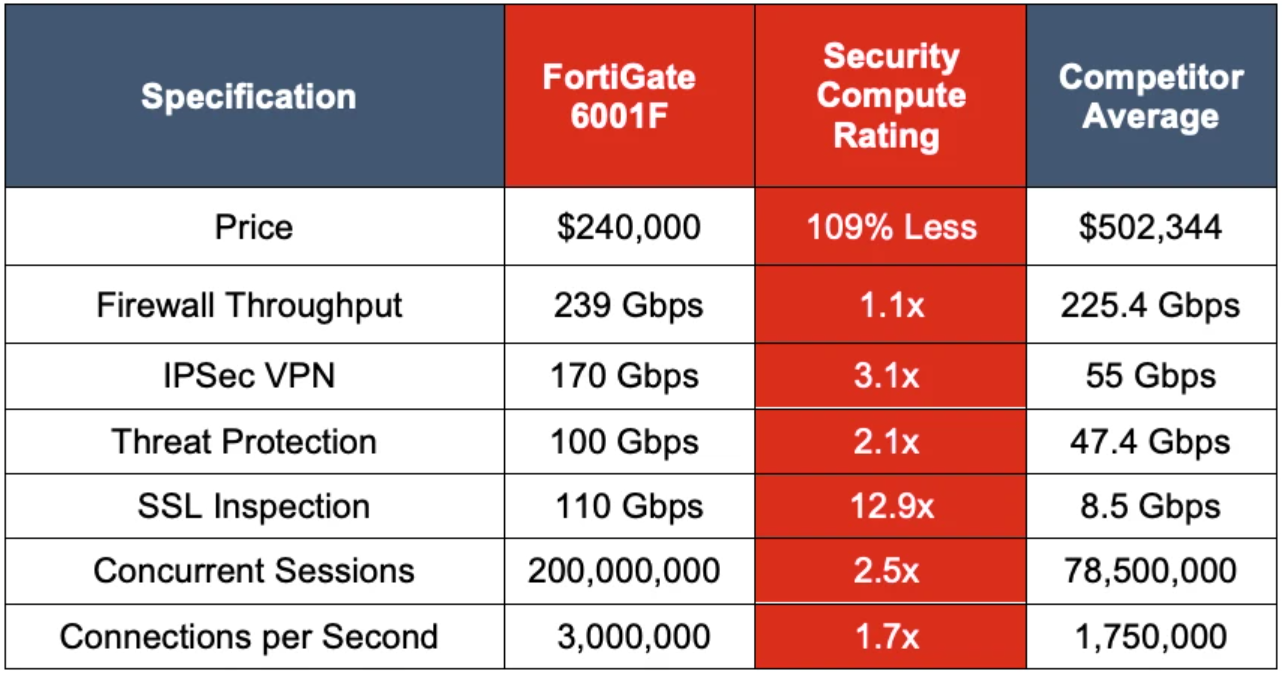
1. Biudžetas / Mažo biuro planas (~255–500 USD)
- Pradinio lygio užkardos įrenginys arba mažas VM įrenginys.
- Papildomas minimalių licencijų / palaikymo paketas pagrindinei apsaugai.
- Tinka namų biurams, labai mažoms įmonėms ar startuoliams.
2. MVĮ / vidutinio dydžio verslo planas (apie 800–1 500 USD + apie 234 USD per metus licencija)
- Vidutinės klasės aparatinė įranga arba įrenginys mažoms ir vidutinėms įmonėms.
- Apima užkardą, VPN ir pagrindinį vieningą grėsmių valdymą (UTM).
- Vidutinio vartotojo apkrovos palaikymas ir standartinės apsaugos funkcijos.
3. Įmonės / viso paketo saugumo planas
- Aukščiausios klasės aparatinė įranga arba visas saugumo paketas su išplėstinėmis prenumeratomis.
- Apima NGFW (naujos kartos užkardą), SD-WAN, debesijos apsaugą ir dirbtinio intelekto grėsmių aptikimą.
- Sukurta didelėms organizacijoms, duomenų centrams arba kelioms vietoms.
Privalumai ir trūkumai 🚀
Kaip prisijungti prie „Fortinet“? (žingsnis po žingsnio)
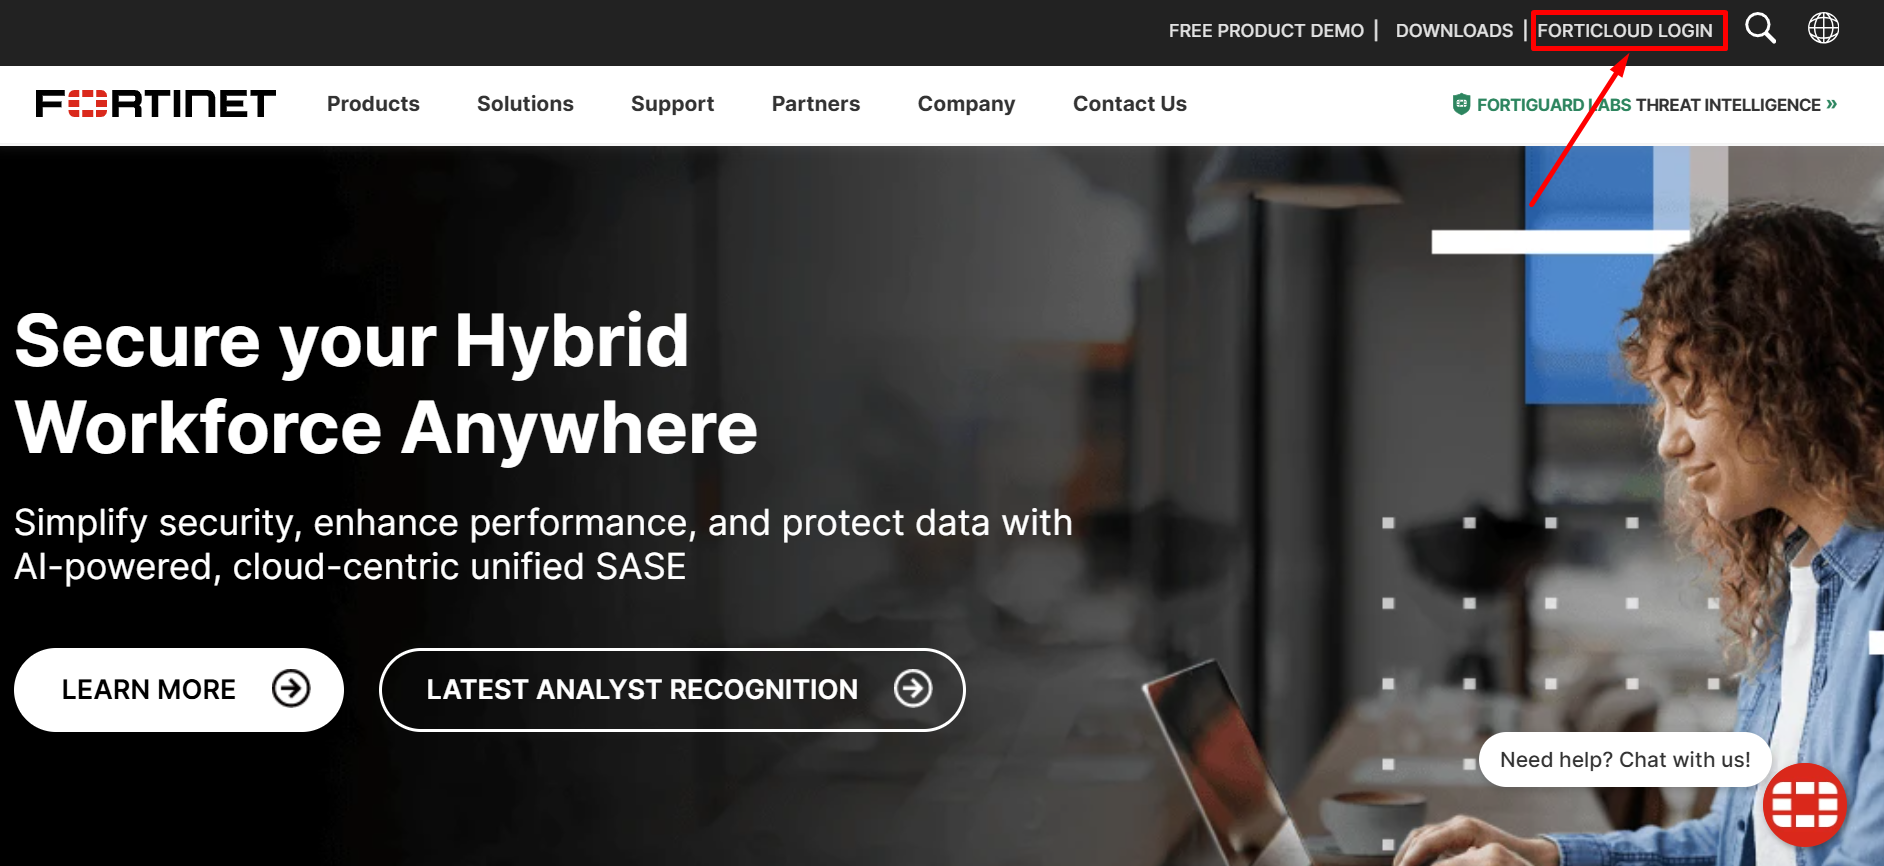
1 veiksmas: eikite į oficialią „Fortinet“ svetainę ir spustelėkite „ Prisijungti prie „Forticloud “.
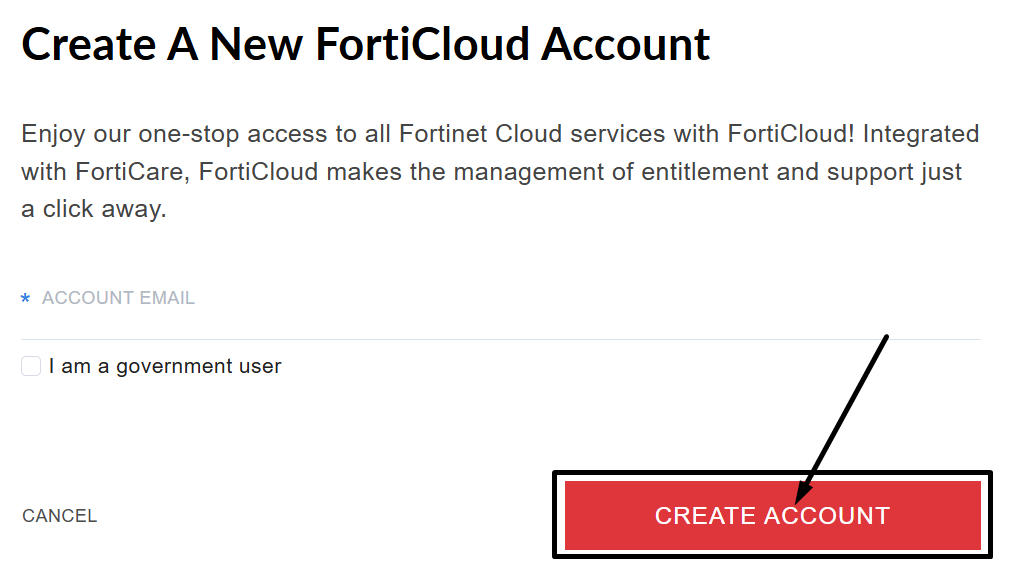
2 veiksmas: sukurkite „Fortinet“ paskyrą.
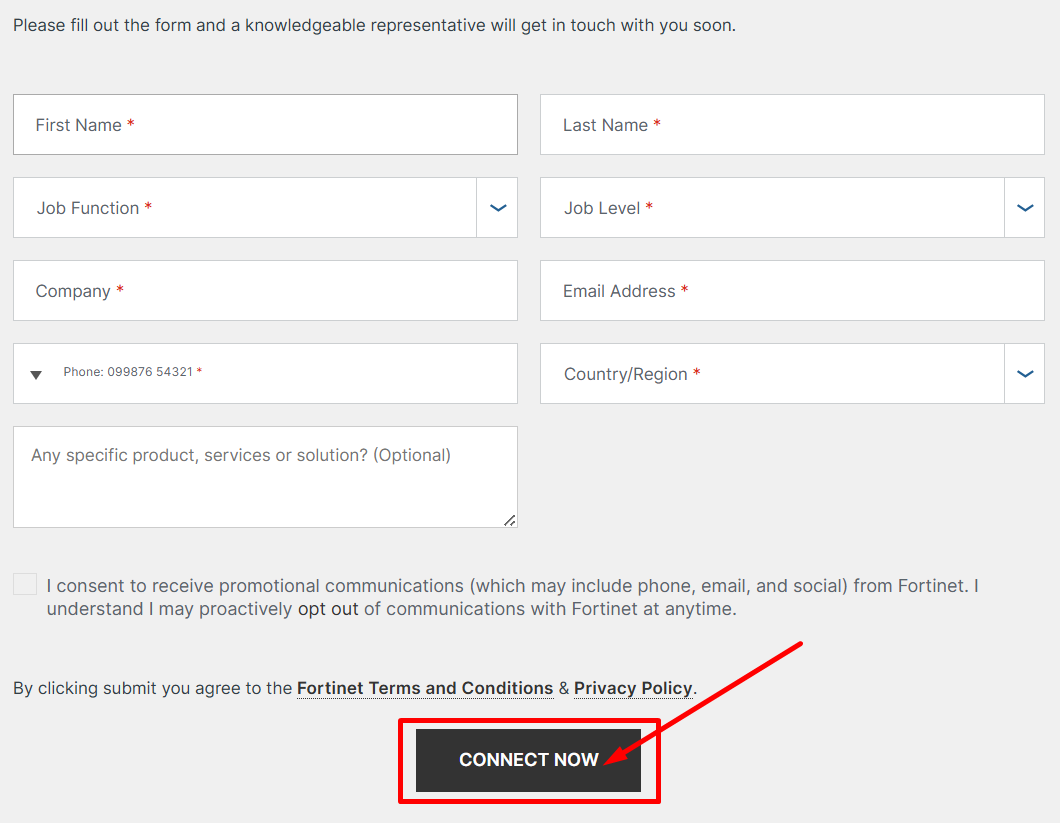
3 veiksmas: susisiekite su pardavimų komanda.
3 veiksmas: pasirinkite savo kainodaros planą.
4 veiksmas: nustatykite savo saugumą, o „Fortinet“ pateiks paprastas instrukcijas, kaip įdiegti produktą tinkle, debesyje arba abiejų sistemų derinyje.
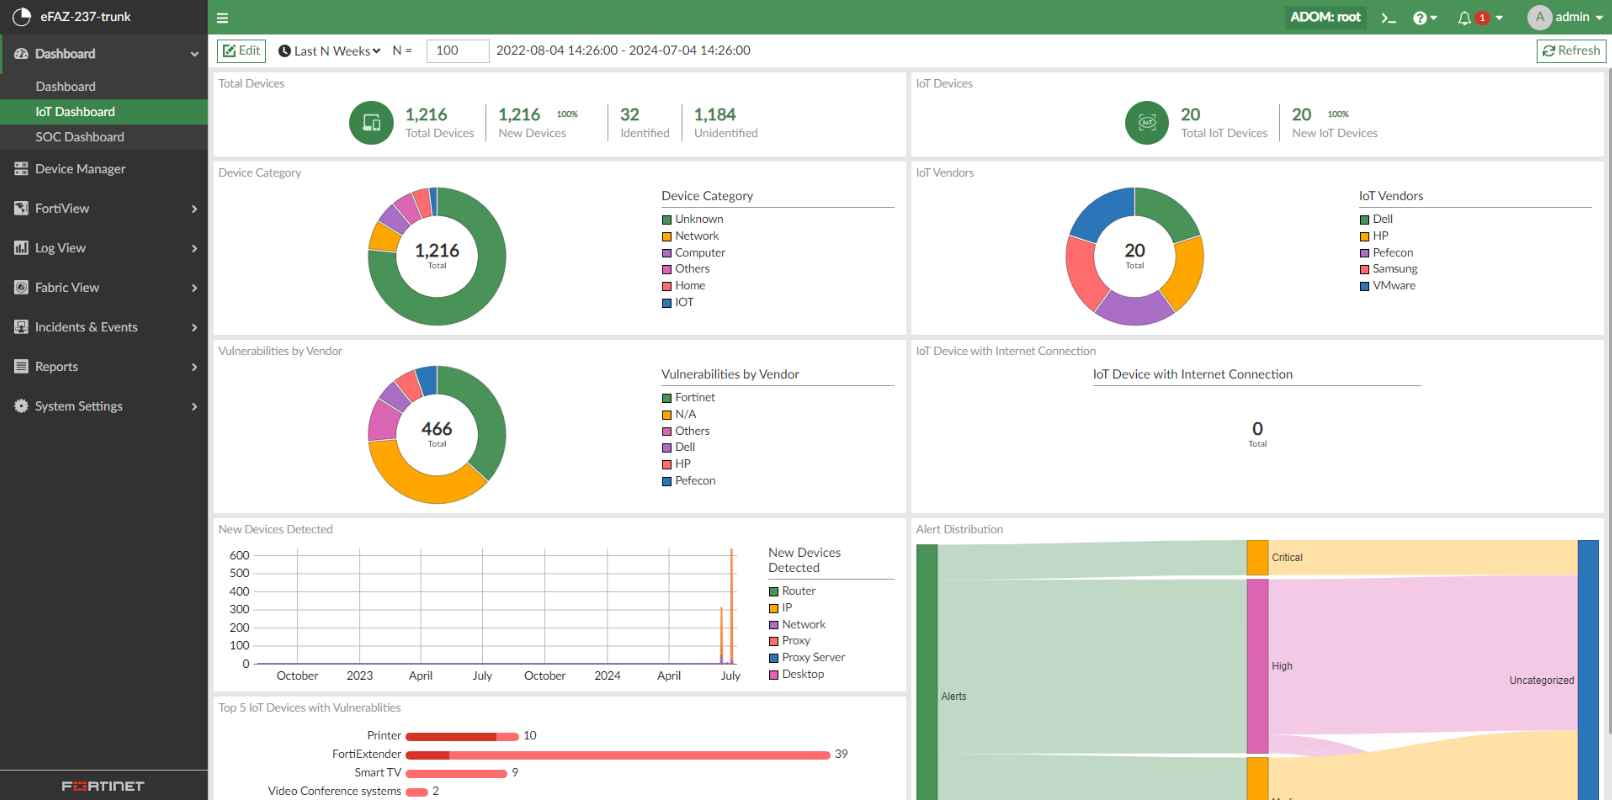
Po sąrankos „FortiCloud“ leidžia stebėti grėsmes, atnaujinti įrenginius ir valdyti saugumą – visa tai vienoje vietoje.
„Fortinet“ ir „Palo Alto“ palyginimas su „Cisco“ 💪
| ypatybė | Fortinetas | Palo Alto | Cisco |
|---|---|---|---|
| Tinklo saugumas | Pažangus NGFW su integruota dirbtinio intelekto apsauga | Stiprus NGFW su debesijos integracija | Tvirtos užkardos, stiprus maršrutizavimas ir VPN |
| „Cloud Security“ | „FortiSASE“ ir „FortiCloud“ hibridinėms aplinkoms | „Prisma Cloud“ debesijos darbo krūviams | „Cisco Umbrella“ ir „SecureX“ debesijos saugumas |
| „Endpoint Security“ | „FortiEDR“ automatizuotai galinių taškų apsaugai | „Cortex XDR“ su dirbtiniu intelektu pagrįstu atsaku | „Cisco AMP for Endpoints“ su grėsmių aptikimo funkcija |
| AI ir automatika | „FortiAI“ nuspėjamam grėsmių aptikimui | Dirbtinio intelekto grėsmių analizė „Cortex“ sistemoje | Dirbtinio intelekto valdoma analizė per „SecureX“ |
| Valdymo prietaisų skydelis | „FortiCloud“ centralizuotas valdymas | „Cortex XSOAR“ ir „Panorama“ | „Cisco SecureX“ vieningam stebėjimui |
| geriausias | Įmonėms, kurioms reikalingas didelės spartos dirbtinio intelekto saugumas | Organizacijos, orientuotos į debesijos ir dirbtinio intelekto grėsmių apsaugą | Įmonės, turinčios mišrų tinklą ir hibridinę debesijos aplinką |
Kodėl verta rinktis „Fortinet“? 📢
1. Įrodytas patikimumas
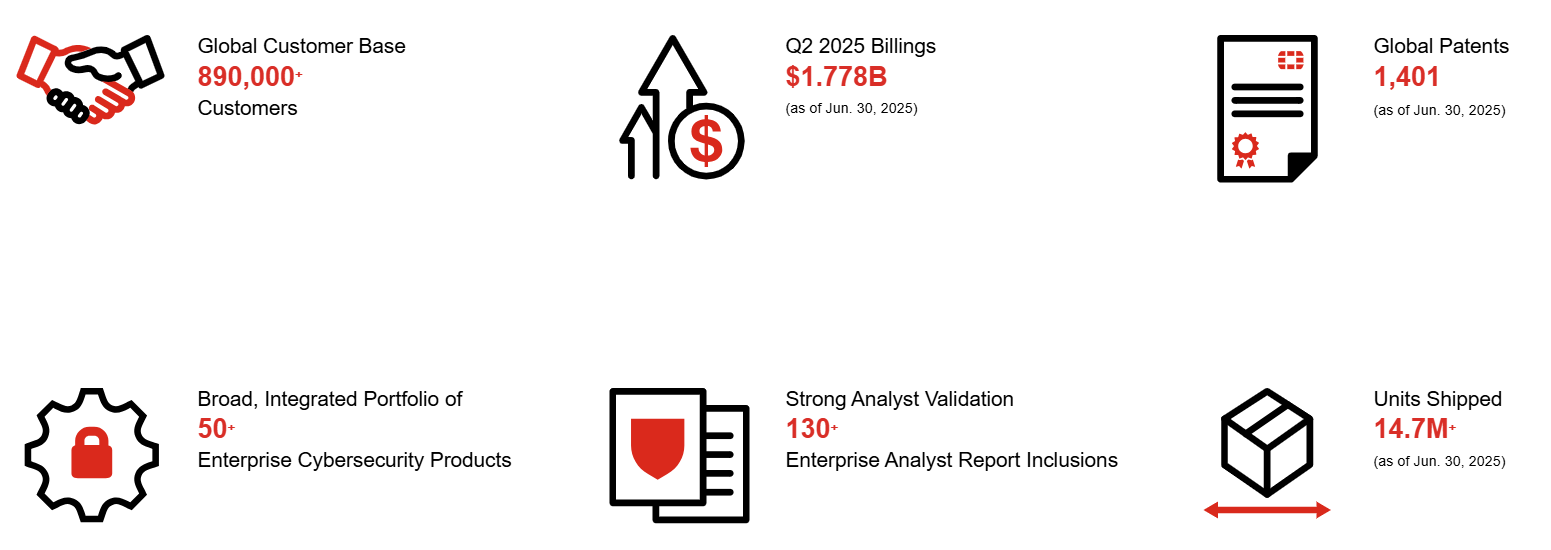
„Fortinet“ saugo daugiau nei 700 000 įmonių, paslaugų teikėjų ir vyriausybinių organizacijų visame pasaulyje, įrodydama, kad gali patenkinti net ir sudėtingiausius saugumo poreikius.
2. Vieninga ekosistema
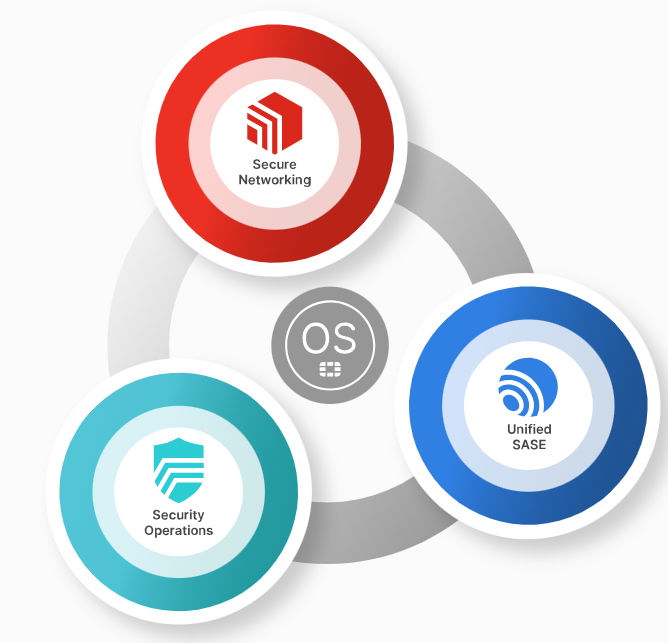
Skirtingai nuo fragmentiškų sprendimų, „Fortinet“ siūlo visiškai integruotą saugumo platformą, kuri sumažina sudėtingumą ir palengvina IT komandų valdymą.
3. Greitas reagavimas į grėsmes
Pažangi „Fortinet“ grėsmių žvalgyba ir dirbtiniu intelektu pagrįsta apsauga reiškia, kad pažeidžiamumai aptinkami ir pašalinami greičiau nei tradiciniai sprendimai.
4. Ekonomiškai efektyvus saugumas
Sujungus kelis apsaugos priemonės vienoje platformoje, įmonės sutaupo tiek techninės įrangos išlaidas, tiek eksploatavimo išlaidas.
5. Mastelio keitimas augimui
Nesvarbu, ar esate maža įmonė, ar didelė įmonė, „Fortinet“ auga kartu su jumis, teikdama lanksčias diegimo galimybes ir keičiamo dydžio sprendimus.
6. Patikimas ekspertų
„Fortinet“ nuolat gauna aukščiausius įvertinimus „Gartner“, „Forrester“ ir kituose pramonės sektoriuose, pabrėždama jos efektyvumą ir klientų pasitenkinimą.
Klientų atsiliepimai ir rekomendacijos 🤩
Išvada: ar „Fortinet“ vertas savo kainos? 🏆
Taip, be abejo! „Fortinet“ verta dėmesio įmonėms, kurioms reikalingas stiprus, keičiamo dydžio ir išmanus kibernetinis saugumas . Turėdama vieningą saugumo platformą, dirbtiniu intelektu pagrįstą grėsmių aptikimą ir įmonės lygio apsaugą, ji siūlo daug daugiau nei tradicinės užkardos.
„Fortinet“ išsiskiria tuo, kad apsaugo kiekvieną jūsų tinklo sluoksnį – nuo galinių įrenginių ir debesijos aplinkų iki duomenų centrų ir nuotolinių vartotojų. Jos dirbtinio intelekto valdomi įrankiai padeda greičiau aptikti grėsmes, sumažinti rankinį darbo krūvį ir užtikrinti nuoseklų saugumą didelėse ir sudėtingose infrastruktūrose.
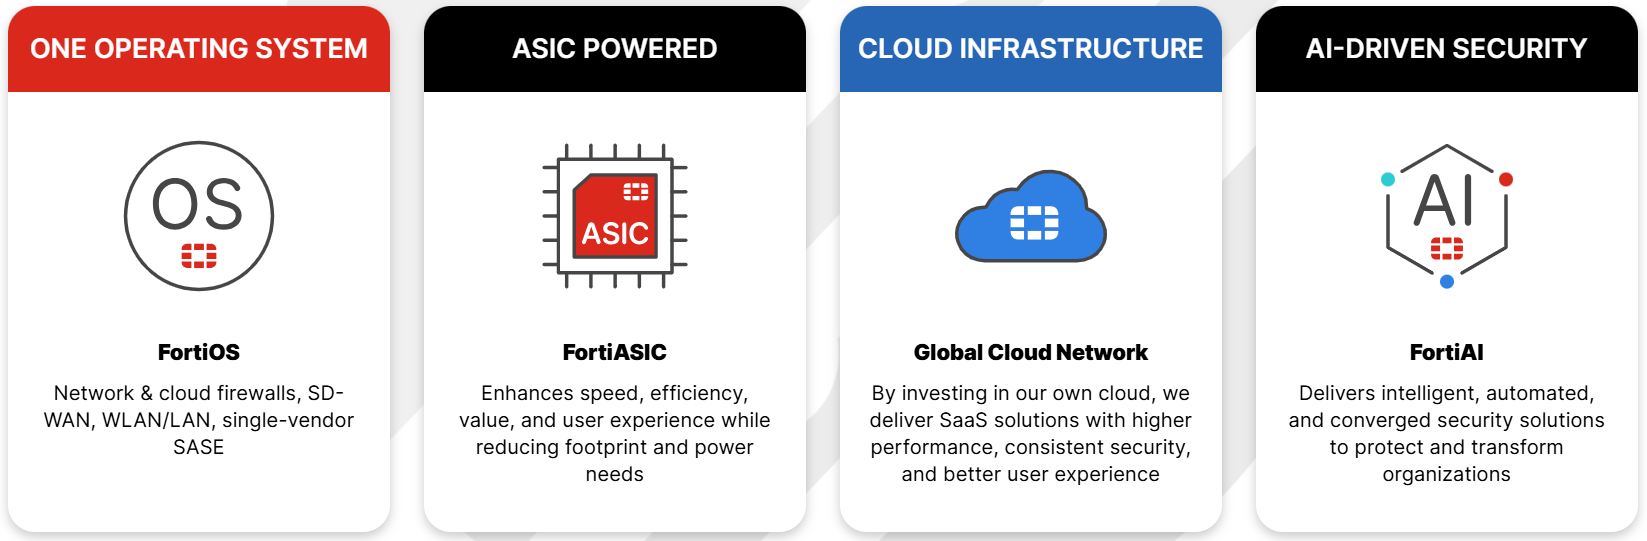
Organizacijoms, kurios vertina automatizavimą, pažangią analizę ir patikimą našumą, „Fortinet“ siūlo vieną iš išsamiausių rinkoje esančių saugumo ekosistemų. Nesvarbu, ar esate maža įmonė, ar pasaulinė korporacija, ji suteikia įrankius ir informaciją, reikalingą norint aplenkti šiuolaikines kibernetines grėsmes.
Jei jūsų prioritetas yra apsauga, našumas ir ateičiai pritaikytas saugumas , „Fortinet“ yra neabejotinai aukščiausio lygio pasirinkimas.
Nuorodos:
- „Tenable“ apžvalga: ar tai geriausia kibernetinio saugumo platforma?
- „CrowdStrike“ apžvalga: ar tai geriausia kibernetinio saugumo platforma?
DUK 💡
„Fortinet“ naudojama įmonėms apsaugoti nuo kibernetinių grėsmių naudojant ugniasienes, galinių įrenginių apsaugą, debesijos apsaugą ir dirbtinio intelekto valdomą grėsmių aptikimą.
Taip. „Fortinet“ siūlo įperkamas pradinio lygio ugniasienes ir debesijos saugumo įrankius, tinkančius mažoms ir vidutinėms įmonėms.
Be abejo. „FortiSASE“, „FortiCloud“ ir „FortiWeb Cloud“ teikia visapusišką debesijos pagrindu veikiančią apsaugą nuotoliniams vartotojams ir debesijos programoms.
Ne visai. Naudodami tokius įrankius kaip „FortiManager“ ir „FortiAnalyzer“, vartotojai gali valdyti visus įrenginius ir saugumo politikas iš centrinės ataskaitų srities.
Taip. „Fortinet“ užkardos, „FortiEDR“ ir dirbtiniu intelektu pagrįsta grėsmių aptikimo sistema užtikrina stiprią daugiasluoksnę apsaugą nuo išpirkos reikalaujančių programų atakų.
